Domain reissverschluss24.de kaufen?
Wir ziehen mit dem Projekt
reissverschluss24.de um.
Sind Sie am Kauf der Domain
reissverschluss24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reissverschluss24.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
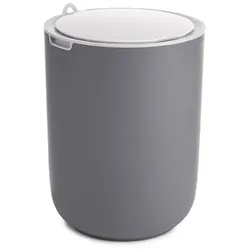
Sensor-Mülleimer automatisches Öffnen & Schließen 8l Fassungsvermögen ca. 22x22x28cmSensor-Mülleimer mit Batterie Wunderbar hygienisch für Küche, Bad oder WC: Der Sensor-Mülleimer öffnet und schließt ganz ohne Kontakt. Er hat eine platzsparende Größe und wird mit Batterie betrieben. Was erhalte ich? Sensor-Mülleimer 2 x 1,5 V AA Batterien Auf einen Blick Mülleimer mit Sensor öffnet und schließt automatisch platzsparend und kompakt ideal für Küche, Bad, Gäste-WC oder Büro Volumen: 8 L wasserdichtes Kunststoffgehäuse Maße ca. 22 x 22 x 28 cm Material PP, ABS19,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
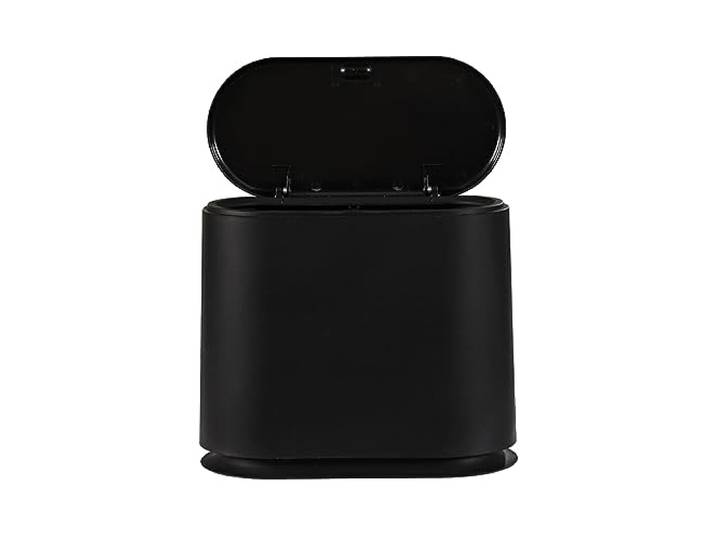
JIZK Abfalleimer Küche weiß, geräuschloses Öffnen und Schließen, Abfallbehälter 30 x 14,5 x 27 cm, Papierkorb geeignet für verschiedene Umgebungen mit breiter AnwendungJIZK Abfalleimer Küche weiß, geräuschloses Öffnen und Schließen, Abfallbehälter 30 x 14,5 x 27 cm, Papierkorb geeignet für verschiedene Umgebungen mit breiter Anwendung. 【Geräuschlose Bedienung】Der Mülleimer lässt sich geräuschlos öffnen und schließen, um unangenehme Geräusche im Alltag zu vermeiden – angenehm für alle Haushaltsmitglieder und Büroangestellten. 【Breite Anwendbarkeit】Der Abfallbehälter eignet sich für unterschiedliche Umgebungen, darunter Küche, Wohnzimmer, Arbeitszimmer, Büro, Badezimmer und öffentliche Räume. 【Praktische Maße】Mit den Abmessungen von 30 x 14,5 x 27 cm findet der Papierkorb fast überall einen geeigneten Platz, auch in kleinen Nischen oder unter Schreibtischen. 【Schlichte Optik in Weiß】Die einheitliche weiße Farbe des Abfalleimers fügt sich harmonisch in unterschiedliche Einrichtungsstile ein und wirkt optisch aufgeräumt. 【Einfache Handhabung】Der Abfalleimer erlaubt eine unkomplizierte tägliche Nutzung, die Reinigung erfolgt bei Bedarf schnell und ohne großen Aufwand. Farbe:/154,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie kann man den BH-Verschluss bequem und einfach öffnen und schließen?
Um den BH-Verschluss bequem zu öffnen, kann man den BH vorne tragen und die Haken mit beiden Händen greifen. Um ihn einfach zu schließen, kann man den BH auf den Rücken drehen und die Haken mit einer Hand schließen. Es ist auch hilfreich, den BH-Verschluss regelmäßig zu überprüfen und gegebenenfalls auszutauschen, um ein reibungsloses Öffnen und Schließen zu gewährleisten. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie funktioniert der Mechanismus, der das Öffnen und Schließen einer Tür ermöglicht?
Eine Tür wird durch Scharniere an einem Rahmen befestigt, die es ermöglichen, dass sich die Tür um eine horizontale Achse öffnen und schließen kann. Ein Türgriff oder eine Türklinke ermöglicht es, die Tür von außen zu öffnen, während ein Riegel oder Schloss die Tür von innen verriegelt und so das Schließen ermöglicht. Durch das Drehen des Türgriffs oder das Betätigen des Riegels wird der Mechanismus in Gang gesetzt, der das Öffnen und Schließen der Tür ermöglicht. **

Wie funktioniert der Mechanismus, der das Öffnen und Schließen einer Tür ermöglicht?
Eine Tür wird durch Scharniere an einem Rahmen befestigt, die es ermöglichen, dass die Tür sich um eine Achse öffnen und schließen kann. Ein Türgriff oder eine Türklinke ermöglicht es, die Tür von außen zu öffnen, während ein Riegel oder Schloss die Tür von innen verriegelt und somit das Schließen ermöglicht. Durch das Drehen des Türgriffs oder das Betätigen des Schlosses wird der Mechanismus in Gang gesetzt, der das Öffnen und Schließen der Tür ermöglicht. **
Wie funktioniert der Mechanismus, der es ermöglicht, Fenster zu öffnen und zu schließen?
Fenster können geöffnet und geschlossen werden, indem man den Griff dreht, um die Flügel zu bewegen. Dies geschieht durch eine Kurbelmechanismus, der die Drehbewegung des Griffs in eine lineare Bewegung umwandelt, um das Fenster zu öffnen oder zu schließen. Zusätzlich können moderne Fenster auch elektrisch betrieben werden, indem ein Motor die Bewegung der Flügel steuert. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
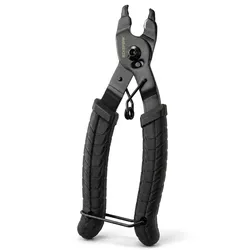
BikePeak Zange zum öffnen & schließenEine defekte oder zu öffnende Fahrradkette kostet Zeit und Nerven – vor allem, wenn das passende Werkzeug fehlt. Genau hier setzt diese Kettenschloss-Zange an: Sie öffnet und schließt Kettenschlösser gängiger Hersteller wie Shimano, SRAM und KMC mit wenigen, kontrollierten Handgriffen, ganz ohne Kraftaufwand oder improvisierte Hilfsmittel. Das Werkzeug liegt dank des rutschfesten Griffs auch mit öligen oder verschwitzten Händen sicher in der Hand, während der gehärtete Stahl auch bei häufigem Einsatz seine Form und Schärfe behält. Der integrierte Sicherheitsverschluss verhindert ein versehentliches Öffnen während der Anwendung und sorgt für ein kontrolliertes, sicheres Arbeiten an der Kette. Kompakt und leicht passt die Zange in jede Fahrradtasche oder Werkzeugbox und begleitet Sie zuverlässig bei der Tour, im Alltag oder in der professionellen Werkstatt. Ob schnelle Reparatur unterwegs oder regelmäßige Wartung zuhause – dieses Werkzeug macht das Arbeiten an der Fahrradkette spürbar einfacher.9,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Sensor-Mülleimer automatisches Öffnen & Schließen 8l Fassungsvermögen ca. 22x22x28cmSensor-Mülleimer mit Batterie Wunderbar hygienisch für Küche, Bad oder WC: Der Sensor-Mülleimer öffnet und schließt ganz ohne Kontakt. Er hat eine platzsparende Größe und wird mit Batterie betrieben. Was erhalte ich? Sensor-Mülleimer 2 x 1,5 V AA Batterien Auf einen Blick Mülleimer mit Sensor öffnet und schließt automatisch platzsparend und kompakt ideal für Küche, Bad, Gäste-WC oder Büro Volumen: 8 L wasserdichtes Kunststoffgehäuse Maße ca. 22 x 22 x 28 cm Material PP, ABS19,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie kann man den BH-Verschluss bequem und einfach öffnen und schließen?
Um den BH-Verschluss bequem zu öffnen, kann man den BH vorne tragen und die Haken mit beiden Händen greifen. Um ihn einfach zu schließen, kann man den BH auf den Rücken drehen und die Haken mit einer Hand schließen. Es ist auch hilfreich, den BH-Verschluss regelmäßig zu überprüfen und gegebenenfalls auszutauschen, um ein reibungsloses Öffnen und Schließen zu gewährleisten. **
Ähnliche Suchbegriffe für Botnet
-
JIZK Abfalleimer Küche weiß, geräuschloses Öffnen und Schließen, Abfallbehälter 30 x 14,5 x 27 cm, Papierkorb geeignet für verschiedene Umgebungen mit breiter AnwendungJIZK Abfalleimer Küche weiß, geräuschloses Öffnen und Schließen, Abfallbehälter 30 x 14,5 x 27 cm, Papierkorb geeignet für verschiedene Umgebungen mit breiter Anwendung. 【Geräuschlose Bedienung】Der Mülleimer lässt sich geräuschlos öffnen und schließen, um unangenehme Geräusche im Alltag zu vermeiden – angenehm für alle Haushaltsmitglieder und Büroangestellten. 【Breite Anwendbarkeit】Der Abfallbehälter eignet sich für unterschiedliche Umgebungen, darunter Küche, Wohnzimmer, Arbeitszimmer, Büro, Badezimmer und öffentliche Räume. 【Praktische Maße】Mit den Abmessungen von 30 x 14,5 x 27 cm findet der Papierkorb fast überall einen geeigneten Platz, auch in kleinen Nischen oder unter Schreibtischen. 【Schlichte Optik in Weiß】Die einheitliche weiße Farbe des Abfalleimers fügt sich harmonisch in unterschiedliche Einrichtungsstile ein und wirkt optisch aufgeräumt. 【Einfache Handhabung】Der Abfalleimer erlaubt eine unkomplizierte tägliche Nutzung, die Reinigung erfolgt bei Bedarf schnell und ohne großen Aufwand. Farbe:/154,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Volbracht, Karin: Psychologische SicherheitPsychologische Sicherheit , Die Superkraft erfolgreicher Teams , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 20240304, Produktform: Kartoniert, Titel der Reihe: Haufe Fachbuch##, Autoren: Volbracht, Karin, Seitenzahl/Blattzahl: 204, Keyword: Entfaltung; Führung; Führungskraft:Zusammenarbeit; Google Aristotle; Innovation; Karin Volbracht; Leistung; McKinsey; Psychologische Sicherheit; Stress; Studien; Superkraft; Teams; Umfeld; angstfrei, Fachschema: Business / Management~Management~Arbeitspsychologie~Psychologie / Arbeitspsychologie~Psychologie / Führung, Betrieb, Organisation~Psychologie / Wirtschaft, Arbeit, Werbung~Führung / Mitarbeiterführung~Mitarbeiterführung~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft~Organisationstheorie, Fachkategorie: Arbeits-, Wirtschafts- und Organisationspsychologie~Management: Führung und Motivation~Organisationstheorie und -verhalten, Warengruppe: TB/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 226, Breite: 168, Höhe: 12, Gewicht: 346, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie funktioniert der Mechanismus, der das Öffnen und Schließen einer Tür ermöglicht?
Eine Tür wird durch Scharniere an einem Rahmen befestigt, die es ermöglichen, dass sich die Tür um eine horizontale Achse öffnen und schließen kann. Ein Türgriff oder eine Türklinke ermöglicht es, die Tür von außen zu öffnen, während ein Riegel oder Schloss die Tür von innen verriegelt und so das Schließen ermöglicht. Durch das Drehen des Türgriffs oder das Betätigen des Riegels wird der Mechanismus in Gang gesetzt, der das Öffnen und Schließen der Tür ermöglicht. **
-
Wie funktioniert der Mechanismus, der das Öffnen und Schließen einer Tür ermöglicht?
Eine Tür wird durch Scharniere an einem Rahmen befestigt, die es ermöglichen, dass die Tür sich um eine Achse öffnen und schließen kann. Ein Türgriff oder eine Türklinke ermöglicht es, die Tür von außen zu öffnen, während ein Riegel oder Schloss die Tür von innen verriegelt und somit das Schließen ermöglicht. Durch das Drehen des Türgriffs oder das Betätigen des Schlosses wird der Mechanismus in Gang gesetzt, der das Öffnen und Schließen der Tür ermöglicht. **
-
Wie funktioniert der Mechanismus, der es ermöglicht, Fenster zu öffnen und zu schließen?
Fenster können geöffnet und geschlossen werden, indem man den Griff dreht, um die Flügel zu bewegen. Dies geschieht durch eine Kurbelmechanismus, der die Drehbewegung des Griffs in eine lineare Bewegung umwandelt, um das Fenster zu öffnen oder zu schließen. Zusätzlich können moderne Fenster auch elektrisch betrieben werden, indem ein Motor die Bewegung der Flügel steuert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.